Microsoft, atacat pe X. Clippy a fost folosit ca momeală
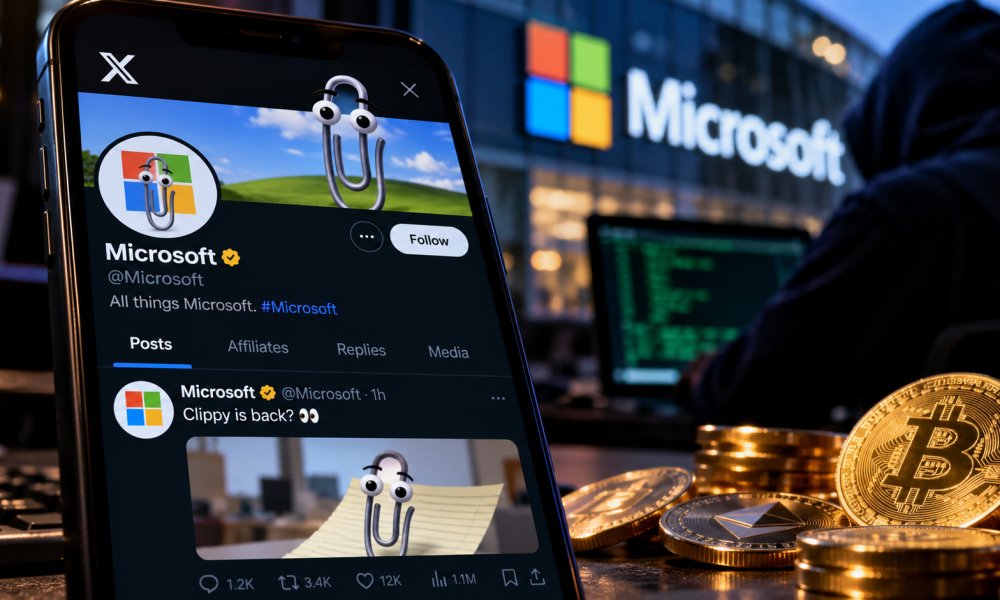
Contul oficial al Microsoft de pe X, urmărit de peste 13 milioane de persoane, a fost compromis, iar atacatorii au găsit o metodă destul de ingenioasă de a atrage atenția: l-au adus înapoi pe Clippy. Doar că celebrul personaj din vechiul Microsoft Office nu revenise oficial. În spatele mesajelor se afla, de fapt, o tentativă de promovare a unei criptomonede.
Incidentul a avut loc la începutul lunii octombrie, când contul oficial @Microsoft a început să urmărească un profil care pretindea că reprezintă revenirea lui Clippy, vechiul asistent virtual în formă de agrafă de hârtie pe care mulți utilizatori îl cunosc din versiunile mai vechi de Office.
Mai mult decât atât, contul Microsoft a redistribuit una dintre postările acelui profil. Imaginea de profil a contului oficial a fost, de asemenea, schimbată pentru o perioadă, fiind înlocuită cu una în care apărea Clippy.
La prima vedere, totul putea părea o campanie de marketing surpriză. Iar aici a fost, probabil, și una dintre principalele probleme. Clippy este un personaj pe care Microsoft l-a folosit de-a lungul timpului în glume și referințe nostalgice, iar ideea unei reveniri a lui nu este deloc străină utilizatorilor companiei.
Mesajul distribuit de contul compromis mergea chiar în această direcție. O postare promitea că Microsoft ar putea readuce Clippy dacă aceasta ar strânge 500.000 de aprecieri.
Numai că în spatele poveștii se afla un token numit $Clippy.
De la nostalgia pentru Clippy la o criptomonedă
Contul care a inițiat mesajele, @clippymsftcto, a fost între timp suspendat de X. Un alt cont asociat promovării continua să facă referire la tokenul $Clippy și susținea că acesta ar avea un fond de lichiditate asociat direct cu simbolul bursier al Microsoft, $MSFT. Nu există însă o astfel de legătură oficială cu Microsoft.
Microsoft a ținut să precizeze foarte clar că nu are nicio legătură cu respectiva criptomonedă.
Compania a confirmat că a existat acces neautorizat la contul său de pe X și că unele dintre mesajele publicate în perioada respectivă nu proveneau de la Microsoft. După ce a recâștigat controlul, compania a eliminat postările și a securizat contul. Investigația privind modul în care atacatorii au obținut accesul este în continuare în desfășurare.
Microsoft a mai transmis că nu a autorizat, sponsorizat, susținut sau permis crearea și promovarea unei criptomonede asociate cu Clippy, Microsoft sau simbolul bursier $MSFT. Compania a indicat, de asemenea, că intenționează să ia măsuri legale pentru eliminarea tokenului și a materialelor asociate.
Un cont cu 13 milioane de urmăritori
Aici este, de fapt, partea care face incidentul mult mai important decât o simplă glumă de pe internet.
Contul Microsoft are peste 13 milioane de urmăritori. Când un mesaj apare pe un astfel de profil, utilizatorii au motive să creadă că informația este autentică, mai ales atunci când mesajul folosește numele, imaginea și identitatea vizuală a companiei.
În cazul de față, atacatorii nu au trebuit să construiască de la zero un profil care să pară oficial. Au folosit chiar contul oficial al Microsoft pentru a amplifica mesajul.
Este o tactică pe care o vedem tot mai des în atacurile care implică criptomonede: compromiterea unui cont cunoscut, publicarea unui mesaj suficient de credibil și încercarea de a profita de încrederea deja construită între acel cont și urmăritorii săi.
În cazul Microsoft, ingredientul suplimentar a fost Clippy.
Personajul a fost retras din produsele Office cu mulți ani în urmă, dar a rămas unul dintre cele mai ușor de recunoscut simboluri din istoria software-ului Microsoft. Tocmai această doză de nostalgie a făcut ca mesajul să nu pară, la prima vedere, complet ieșit din comun.
Mesajul de „scuze” a fost și el șters
Situația a devenit și mai ciudată după eliminarea primelor postări.
La aproximativ 30 de minute după mesajele inițiale, pe contul Microsoft a apărut o postare care își cerea scuze și preciza că Microsoft nu susține și nu autorizează nicio criptomonedă asociată cu Clippy sau cu compania. Și acel mesaj a fost ulterior șters.
Microsoft a confirmat ulterior că postările neautorizate au fost eliminate și că investigația continuă.
Compania nu a făcut public, cel puțin până acum, modul exact în care atacatorii au reușit să intre în cont. Asta înseamnă că nu există în acest moment o explicație oficială pentru mecanismul prin care a fost obținut accesul. Orice variantă legată de phishing, SIM swapping, furtul unor sesiuni de autentificare sau compromiterea unui instrument extern de administrare ar rămâne, în această etapă, doar o posibilitate și nu un fapt confirmat.
Nu este prima dată când Microsoft pățește asta
Incidentul este cu atât mai interesant cu cât nu este prima compromitere a unui cont Microsoft folosită pentru promovarea unor criptomonede.
În iunie 2024, contul Microsoft India de pe X, care avea la acel moment peste 211.000 de urmăritori, a fost compromis într-un atac în care infractorii au încercat să se folosească de identitatea lui „Roaring Kitty”, pseudonimul lui Keith Gill, devenit cunoscut în contextul fenomenului GameStop. Atacatorii au direcționat utilizatorii către o schemă legată de criptomonede și către un instrument capabil să golească portofele crypto.
De data aceasta, povestea a fost ambalată diferit. În locul unui nume asociat direct cu lumea financiară, atacatorii au ales un personaj nostalgic, familiar pentru milioane de utilizatori.
Clippy.
Și poate tocmai aici este lecția cea mai interesantă a întregului incident. Pe internet, o postare nu devine credibilă doar pentru că apare pe un cont verificat sau foarte cunoscut. Chiar și atunci când mesajul vine de la un gigant precum Microsoft, contextul contează, iar orice invitație către o investiție în criptomonede trebuie verificată separat.
De această dată, Microsoft chiar a fost acolo. Doar că nu el a scris mesajul.